
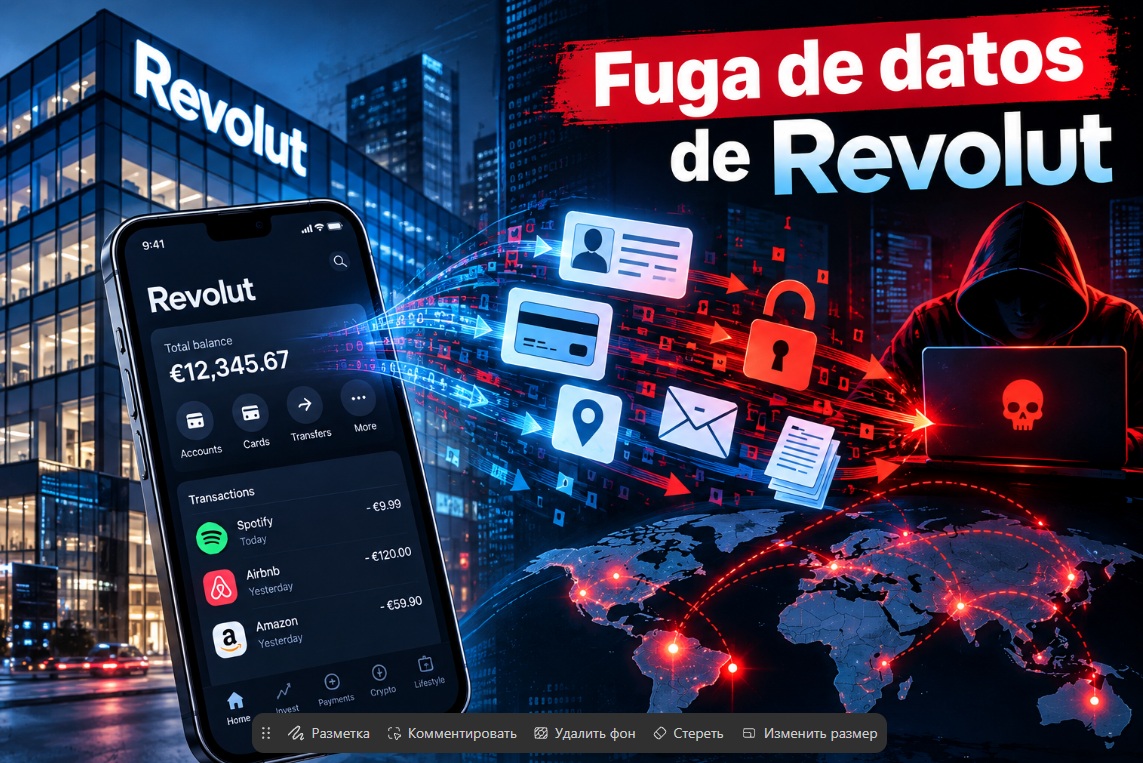
Das Revolut-Datenleck hat sich zu einem schwerwiegenden Cybervorfall mit potenziell gefährlichen Folgen für Hunderte von Kunden weltweit entwickelt. Das britische Fintech-Unternehmen, das weltweit von über 80 Millionen Menschen genutzt wird, hat bestätigt: Unbefugte haben an vertrauliche Informationen gelangt, nachdem Cyberbetrüger eine E-Mail-Adresse mit einer echten staatlichen Domain genutzt hatten, um gefälschte Datenanfragen zu versenden.
Unbefugte erlangten Zugriff auf Adressen, Namen, Geburtsdaten, E-Mail-Adressen und Telefonnummern. Die Untersuchung und Analyse der Meldungen der betroffenen Kunden deuten auf eine mögliche Offenlegung von Kopien von Pass und Führerausweis, Selfies zur Identitätsprüfung, Bankauszügen, IBAN, Aufzeichnungen über Bargeldbezüge und Transaktionsverläufen, einschliesslich Bitcoin-Transaktionen, hin.
Obwohl das Unternehmen den Vorfall der FCA, dem Information Commissioner’s Office, den Strafverfolgungsbehörden und den Datenschutzbehörden gemeldet hat, handelt es sich bei einem Finanzdienstleister dieser Grössenordnung nicht einfach nur um einen «Datenschutzvorfall». Die Kombination aus Dokumenten, Adressen, Telefonnummern und Transaktionshistorien schafft eine «Ausgangsbasis» für weiteres Phishing, den Diebstahl von Kryptowährungen, Identitätsdiebstahl und gezielte Finanzangriffe, einschliesslich solcher auf Krypto-Wallets.
Nach Angaben von Revolut kam ein Betrugsmanöver zum Tragen, bei dem die Angreifer mittels Social Engineering die Mitarbeitenden dazu brachten, betrügerische Anfragen als legitime Forderungen einer staatlichen Behörde anzusehen. Obwohl das Unternehmen keinen Hackerangriff auf seine Datenbank oder eine Gefährdung der Kundengelder meldet und die Zahl der Betroffenen als «begrenzt/sehr begrenzt» bezeichnet, haben laut Medienberichten 680 Kunden betrügerische Nachrichten erhalten.
Revolut beschreibt den Vorfall als «external impersonation scam» und betont, dass man weder direkten Kontakt noch Lösegeldforderungen von den Personen erhalten habe, die angeblich hinter dem Angriff stecken, einige Medien berichten jedoch, dass eine Gruppe von Angreifern 6'000 XMR – rund 3'000'000 $ (zum Zeitpunkt der Forderung) – gefordert und damit gedroht habe, vertrauliche Daten an kriminelle Vereinigungen weiterzugeben, falls die Zahlung ausbleibe.
Ausserdem ist ein Fall bekannt, in dem eines der Opfer angab, dass die Person, die behauptete, im Besitz seiner Daten zu sein, 50'000 $ für deren Löschung forderte.
Trotz der Spuren in Form von Kryptowährungen besteht die grösste Gefahr dieses Vorfalls nicht im Diebstahl von Bitcoin von den Konten, sondern darin, dass die Kriminellen, sofern sie an Dokumente, Bankdaten und Transaktionshistorien gelangt sind, diese Informationen für massgeschneiderte Angriffe nutzen können, die äusserst überzeugend wirken werden.
Für die globale Finanzwelt war der Vorfall mit dem Datenleck bei Revolut eine Warnung: Moderne Fintech-Systeme müssen nicht unbedingt technisch geknackt werden – es reicht aus, das System dazu zu bringen, einem Betrüger zu vertrauen. Das schwächste Glied könnte also nicht der Server oder der Algorithmus sein, sondern der Mensch. Im Fall von Revolut war gerade das Vertrauen in eine pseudo-behördliche Anfrage der Angriffspunkt, und für die Kunden könnten die Folgen noch weitaus länger andauern.